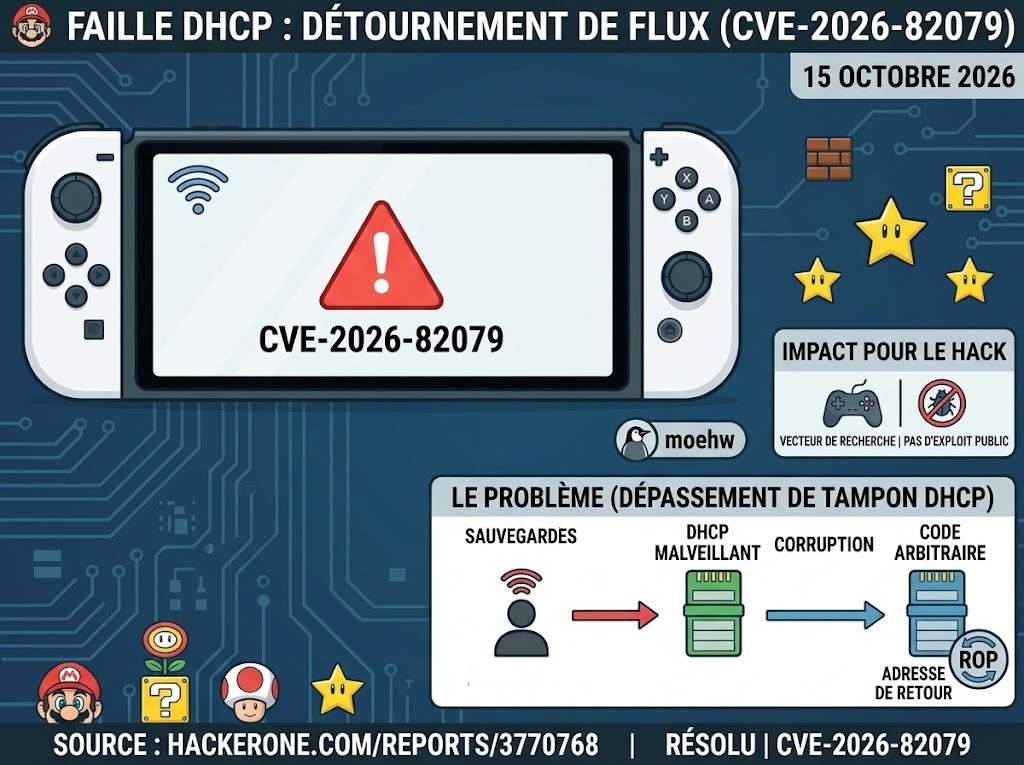
Un rapport de sécurité concernant la Nintendo Switch a été dévoilé le 15 octobre 2026. Référencée sous le numéro CVE-2026-82079, cette vulnérabilité touche le système de communication sans fil local de la console et met en évidence un dépassement de tampon sur la pile dans le serveur DHCP associé aux fonctionnalités LDN/LP2P. Découverte par le chercheur en sécurité moehw, la faille pourrait permettre à un attaquant situé à portée du réseau sans fil d'exécuter du code arbitraire en exploitant une corruption de la mémoire et des techniques de programmation orientée retour, également appelées ROP.
Un dépassement de tampon dans le serveur DHCP
Le problème se situe dans le traitement des paquets réseau reçus lorsque la Nintendo Switch héberge une session de communication sans fil locale. Ce fonctionnement peut notamment intervenir lors de certaines activités utilisant les communications locales entre consoles. D'après le rapport, le module système exécute un serveur DHCP et réassemble les données reçues dans un tampon de pile de taille fixe, sans vérifier correctement la taille totale des données copiées. Un paquet DHCP spécialement conçu peut alors dépasser les limites prévues et écraser des données présentes sur la pile, notamment des registres sauvegardés et une adresse de retour. Cette corruption peut détourner le flux normal d'exécution du programme. Le chercheur explique que la modification de l'adresse de retour permettrait de rediriger l'exécution vers une zone du code du module, en exploitant notamment une partie de l'adresse de retour sauvegardée.
Le rapport décrit ainsi une vulnérabilité potentiellement exploitable à proximité de la console, sans nécessiter que l'attaquant dispose initialement d'un accès physique à celle-ci. L'exploitation reste toutefois dépendante des conditions techniques nécessaires et ne signifie pas qu'une exécution de code fiable est automatiquement obtenue dans toutes les situations.
Une vulnérabilité signalée à Nintendo dès mai 2026
La chronologie du rapport permet de retracer plusieurs étapes importantes :
- 30 mai 2026 : moehw soumet la vulnérabilité à Nintendo.
- 11 juin 2026 : le rapport passe au statut « Trié ».
- 4 septembre 2026 : Nintendo récompense le chercheur et le rapport est marqué comme résolu.
- 10 septembre 2026 : la gravité est réévaluée à plusieurs reprises, avec une dernière valeur indiquée de 7,0, correspondant à un niveau élevé.
- 14 septembre 2026 : le chercheur demande la divulgation publique.
- 15 octobre 2026 : le rapport est rendu public, après acceptation de la divulgation.
La vulnérabilité a donc été signalée plusieurs mois avant sa publication. Nintendo a attribué une récompense au chercheur, ce qui confirme la prise en compte du signalement dans le cadre de son processus de sécurité.
Quel impact pour le hack de la Switch ?
Cette découverte intéresse naturellement la scène homebrew et les chercheurs qui étudient l'architecture de la Nintendo Switch. Une faille permettant potentiellement un détournement du flux de contrôle par le réseau local constitue une piste de recherche importante, notamment parce qu'elle concerne un composant système lié aux communications sans fil. Il faut néanmoins distinguer une vulnérabilité de sécurité d'un exploit public directement utilisable. Le rapport décrit un mécanisme de corruption mémoire et une possibilité d'exécution de code, mais ne constitue pas, à lui seul, la publication d'un outil de hack prêt à l'emploi.
Par ailleurs, le statut « résolu » indiqué dans la chronologie ne permet pas, à lui seul, de déterminer quelles versions du firmware sont corrigées ni si toutes les consoles concernées bénéficient d'un correctif.
Référence CVE : CVE-2026-82079
Cette publication apporte donc un nouvel élément aux recherches sur la sécurité de la Nintendo Switch. Reste à savoir si cette vulnérabilité donnera lieu à des travaux d'exploitation supplémentaires ou si son intérêt restera principalement lié à l'analyse technique du système réseau de la console.
 [Switch] Une faille DHCP permet un détournement du flux de contrôle via le Wi-Fi local