Chers amis sunriseurs, une nouvelle information suscite l'intérêt de la scène underground Nintendo Switch 2. Selon une publication relayée sur Reddit, des clés ProdInfo déchiffrées auraient été obtenues, une avancée qui pourrait contribuer aux travaux de rétro-ingénierie de la console. L'information provient initialement d'un message publié sur X par CostelaBR17, et aurait également été confirmée dans les commentaires par Sonic.
Les données ProdInfo, à quoi servent-elles ?
Les données ProdInfo sont associées aux informations propres à chaque console. Elles regroupent notamment des éléments de calibration et des identifiants spécifiques au matériel. Parmi les informations potentiellement présentes figure le certificat utilisé par la console pour accéder aux services en ligne de Nintendo. Il s'agit donc de données sensibles, dont la manipulation peut notamment entraîner un bannissement des serveurs de Nintendo.
Cependant, il faut rester prudent sur la portée réelle de cette découverte.
Pas encore de Custom Firmware en vue, contrairement à certaines interprétations qui circulent sur Reddit, obtenir des clés ProdInfo ne signifie absolument pas qu'un Custom Firmware est désormais possible sur Switch 2. Plusieurs membres de la communauté ont rappelé une distinction technique importante : même avec un accès au noyau, cela ne suffit pas nécessairement pour installer un firmware personnalisé persistant. Pour parvenir à un véritable CFW, il faudrait notamment disposer d'une faille permettant de contourner les protections du bootloader et les mécanismes de vérification des signatures Nintendo. Les modules du noyau doivent en effet être signés pour être chargés normalement. À titre de comparaison, les modifications temporaires de modules système en mémoire vive sont déjà possibles grâce aux travaux autour de NS2JB.
Une découverte dont la portée reste limitée
Les discussions ont également apporté une précision importante :
les données extraites pourraient ne concerner que certaines informations de calibration, et non l'ensemble des clés nécessaires au déchiffrement du firmware. Un utilisateur a notamment souligné que ces éléments avaient déjà été signalés comme extraits le 28 octobre 2026. Autrement dit, la publication actuelle ne correspondrait pas nécessairement à une découverte totalement inédite. Il faut également distinguer les clés ProdInfo des clés système nécessaires pour déchiffrer les composants du firmware. Les premières ne permettent pas, à elles seules, d'accéder à l'intégralité du système d'exploitation de la console.
La scène Switch 2 continue de progresser
Cette information constitue donc un nouvel élément à surveiller dans les recherches autour de la Switch 2, mais il serait prématuré d'y voir l'annonce d'un jailbreak complet ou d'un Custom Firmware. La rétro-ingénierie, l'analyse des données propres à la console et la compréhension de son fonctionnement interne restent des étapes importantes. Mais entre obtenir des données déchiffrées, exécuter du code avec des privilèges élevés et parvenir à un CFW persistant, il existe encore plusieurs obstacles techniques. La prudence reste donc de mise : pas de nouveau Custom Firmware annoncé, ni de jailbreak complet confirmé à ce stade.
Merci StarKiller pour l'information




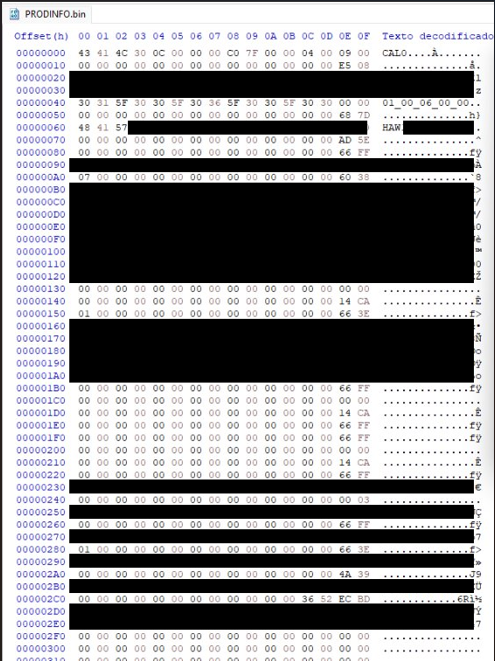
News importante mais par contre CostelaBR17 est un menteur, la capture d'écran qu'il a partagé vient d'un prodinfo de Switch 1 (HAW = Mariko)
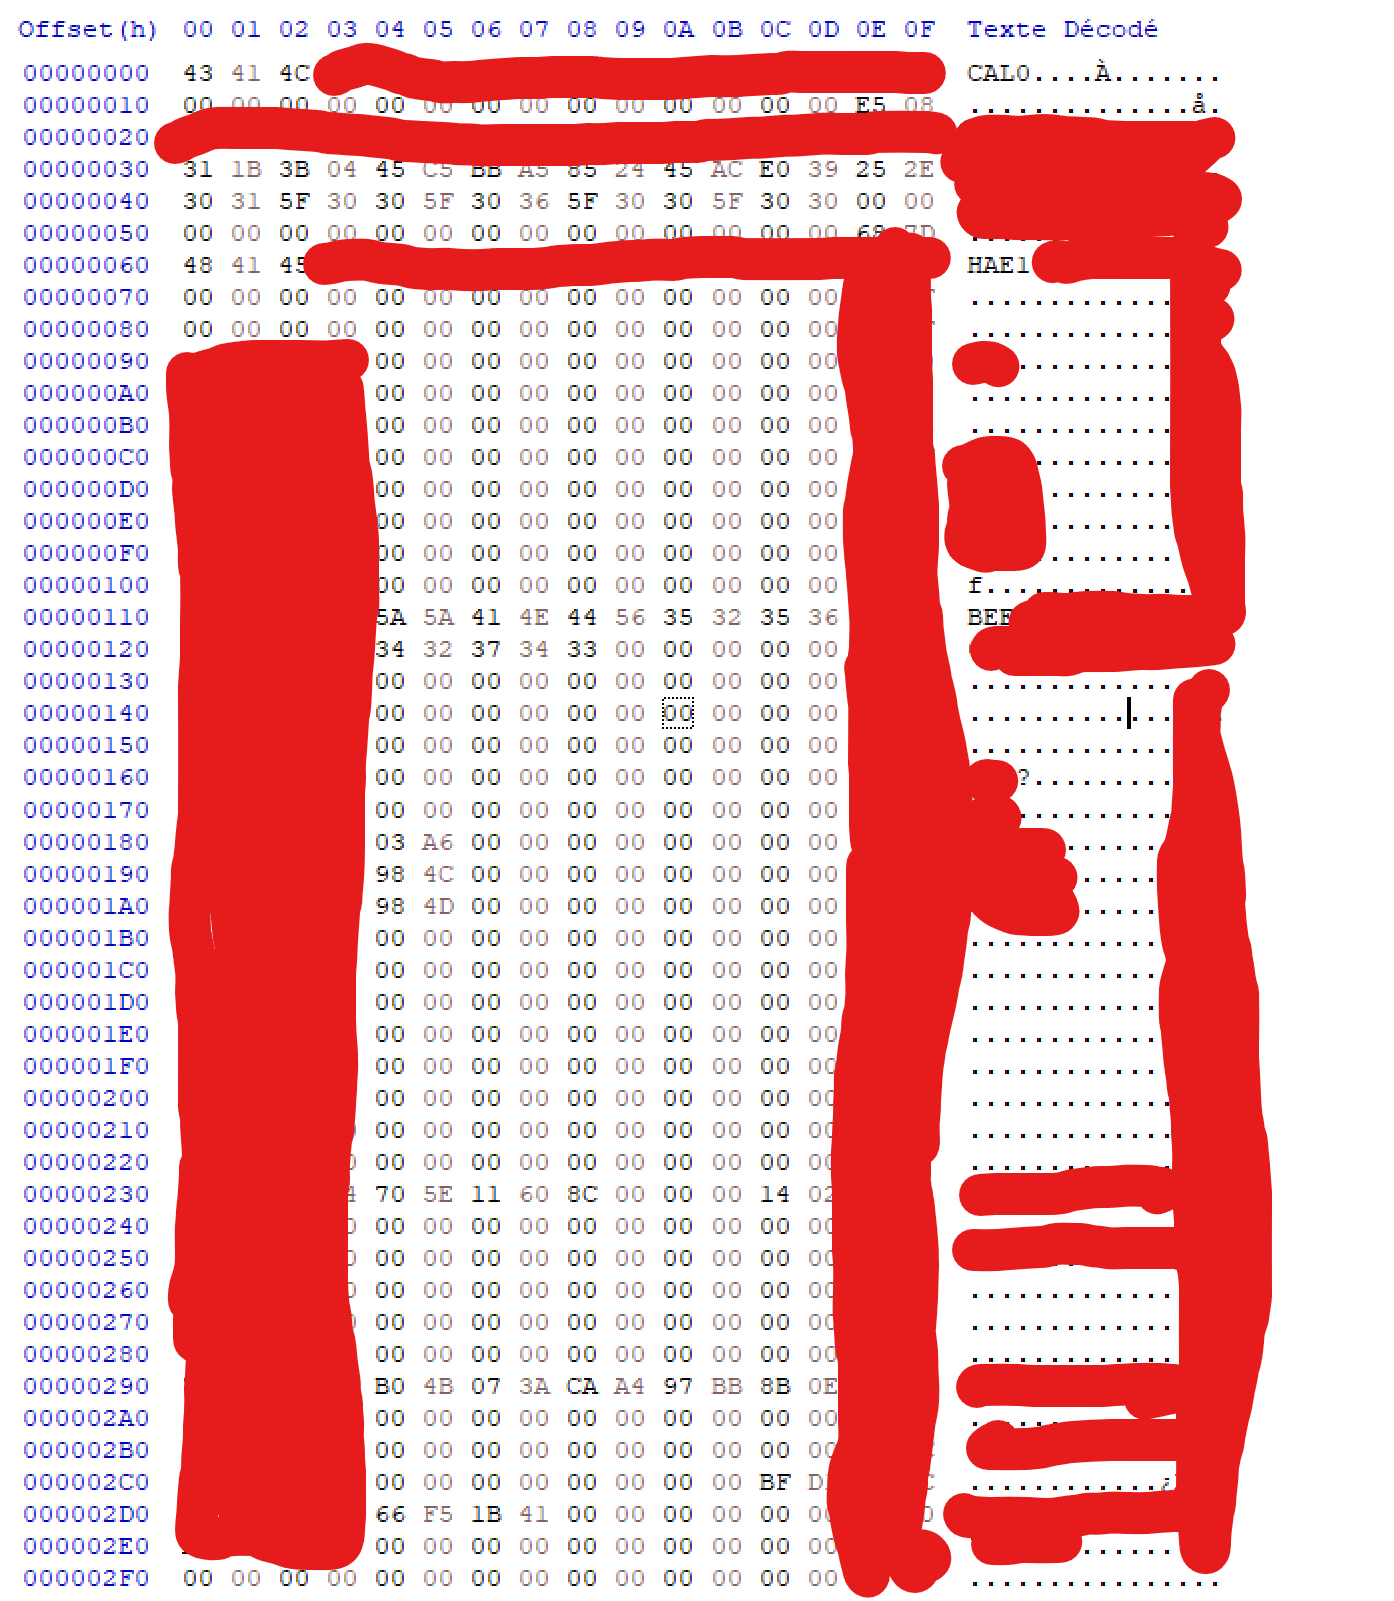
Précision également qu'aucune clé n'a été dump, la faille FS permet de récupéré le binaire déchiffré (du moins que le prodinfos laisse en clair), il faut dumper la partition 27 BIS via le dumper-firmware fournis avec NS2JB (demande des modifications)
Voilà un screen de mon propre Dump de ma Switch de Test
J'ai aussi un dump du binaire du fichier ra-certificate
Pour les précision que j'ai pour le moment :
prodinfo-bis-27.bin
Signature CAL0 Ok
Certificat X.509 détecté À 0xAE0 (clé RSA)
Autre information que j'ai pu récupéré :
Le certificat RA contient une clé publique P-256 et l’usage authentification client TLS
Pour faire simple, avant nous pouvions extraire le .pem du Prodinfo via l'extraction RSA avec ssl_rsa_kek présent dans les prod.keys, ce n'est plus possible avec la nouvelle clé
En regardant les modules settings (0400000000000009) et SSL (0400000000000024) on comprend que :
- settings référence SystemData/Ra/Certificate.der sous @CalibFile, ainsi que OemEk et PkaKek
- Le chemin de signature de ssl appelle spl:ssl avec la commande 3000, puis traite les deux blocs retournés comme les composantes d’une signature
Cela montre que SPL effectue la signature à la place de SSL, sans que SSL ait directement accès à la clé privée EC
Cependant, on ne sait pas encore où SPL stocke cette clé ni si elle peut être extraite
Je n'ai pas le dump du module SPL (0400000000000028) et je manque de temps pour aller plus loin
J'espère que c'est informations comme complément sera utile.